Ein Manager des russischen Security-Dienstleisters Kaspersky Labs ist vor einiger Zeit verhaftet wurden. Wie erst jetzt bekannt wurde, setzten die russischen Behörden Ruslan Stoyanov bereits im Dezember fest. Der Vorwurf ist recht schwerwiegend: Es geht um nichts Geringeres als Landesverrat. (Weiter lesen)
Im lang andauernden Rechtsstreit um Daten, die auf Servern im Ausland gespeichert sind, konnte sich der Software-Konzern Microsoft wohl endgültig gegen die US-Behörden durchsetzen. Wenn auch knapp wurde eine Revision des Urteils aus dem letzten Sommer abgelehnt. (Weiter lesen)
Auch bei Mozilla ist die Winterurlaubszeit vorbei und nun das erste Firefox-Update des Jahres erschienen. Die neue Version für den beliebten Webbrowser Firefox mit der Nummer 51 bringt eine Vielzahl an interessanten Neuerungen in den stabilen Release-Kanal. (Weiter lesen)
Apple hat neue Sicherheitsupdates für iOS und macOS herausgegeben. iOS 10.2.1 behebt dabei einen Fehler mit der Auto Unlock-Funktion in Verbindung mit der Apple Watch und schließt eine Sicherheitslücke, durch die Angreifer durch die Umgehung der Cross-Origin-Sicherheitsschranke Code auf iOS-Geräten ausführen konnten. (Weiter lesen)
Eine eigentlich schon recht alte Malware für Android-Smartphones ist noch immer aktiv und soll jetzt mit einer neuen Variante noch einmal eine größere Wirkung entfalten. Das Original „HummingBad“ kam vor fast einem Jahr auf – und das neue „HummingWhale“ ist noch leistungsfähiger. (Weiter lesen)
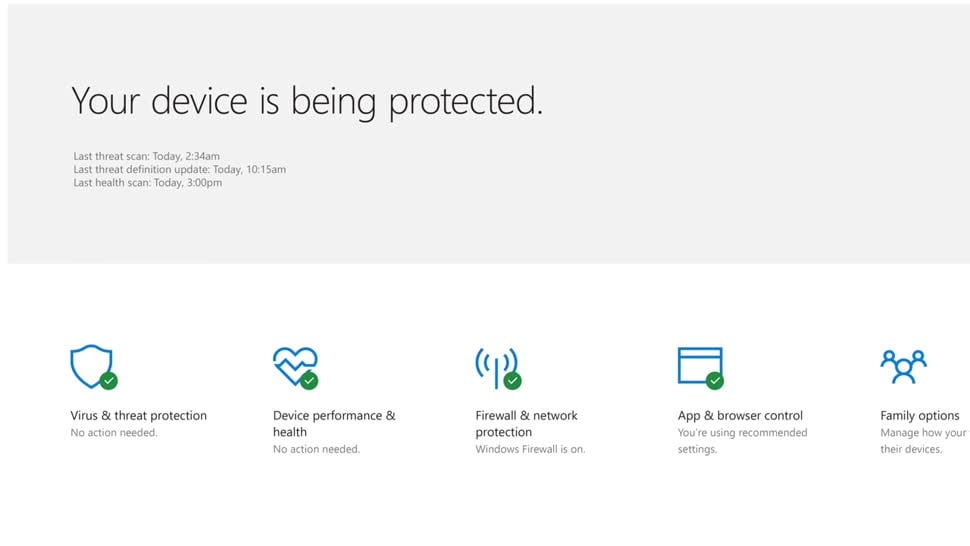
Der Software-Konzern Microsoft will mit dem im April erscheinenden Creators Update für Windows 10 auch das „Windows Defender Security Center“ starten. Der Nutzer soll dadurch einen zentralen Anlaufpunkt bekommen, wenn es darum geht, die verschiedenen Sicherheits-Einstellungen des Systems im Blick zu behalten. (Weiter lesen)
Zahlreiche Nutzer von Android-Smartphones greifen bei der Anmeldung am Gerät auf die Sperrmuster zurück. Die Alternative zur klassischen PIN ist zwar bequem, aber eben auch nicht sonderlich sicher. Das zeigt auch eine neue Angriffs-Methode, die mehrere Forscher-Teams gemeinsam entwickelten. (Weiter lesen)
Staatliche Stellen haben immer wieder Probleme, fähige IT-Fachkräfte zu gewinnen – vor allem im Security-Bereich. Denn in der feien Wirtschaft verdienen diese schlicht sehr viel mehr. Aber inzwischen hat man durchaus einen Plan, wie man trotzdem an gute Leute kommen kann. (Weiter lesen)
Erinnert ihr euch noch an Heartbleed? Die Sicherheitslücke in einer der meistgenutzten SSL-Implementierungen erregte vor Jahren riesiges Aufsehen – und wie sich nun zeigte, genügte selbst das nicht, um alle Betreiber betroffener Systeme zur Installation von Patches zu bringen. (Weiter lesen)
Der verschlüsselte E-Mail-Dienst Lavabit ist nach fast dreieinhalb Jahren wieder aus dem Untergrund aufgetaucht: Lavabit-Betreiber Ladar Levison hatte 2013 seinen alternativen Dienst auf Druck durch die Geheimdienste eingestellt und nun die Amtseinführung von US-Präsident Donald Trump zum Tag des Neustarts erklärt. (Weiter lesen)