Der Suchmaschinenkonzern Google stellt selbst Services bereit, mit denen es möglich ist, eines seiner am weitesten verbreiteten CAPTCHA-Systeme auszuhebeln. Einem Sicherheitsforscher ist es so gelungen, das Verfahren mit einem relativ trivialen Python-Skript zu überwinden. (Weiter lesen)
Als der letzte große Angriff auf Nutzerkonten bei Yahoo untersucht wurde, fiel auch auf, dass es noch weitere unentdeckte Schwachstellen gibt. Und diese wurden von Angreifern über Jahre hinweg ausgenutzt, ohne dass jemand etwas mitbekam. Das geht aus einer neuen Pflichtmitteilung des Konzerns hervor. (Weiter lesen)
Im Deutschen Bundestag gibt es derzeit massive Probleme mit der Internetverbindung. Laut Medienberichten ist der Bundestag seit dem Nachmittag offline – der Grund ist aktuell noch nicht offiziell bekannt. Man sei einer technischen Störung auf der Spur, heißt es. (Weiter lesen)
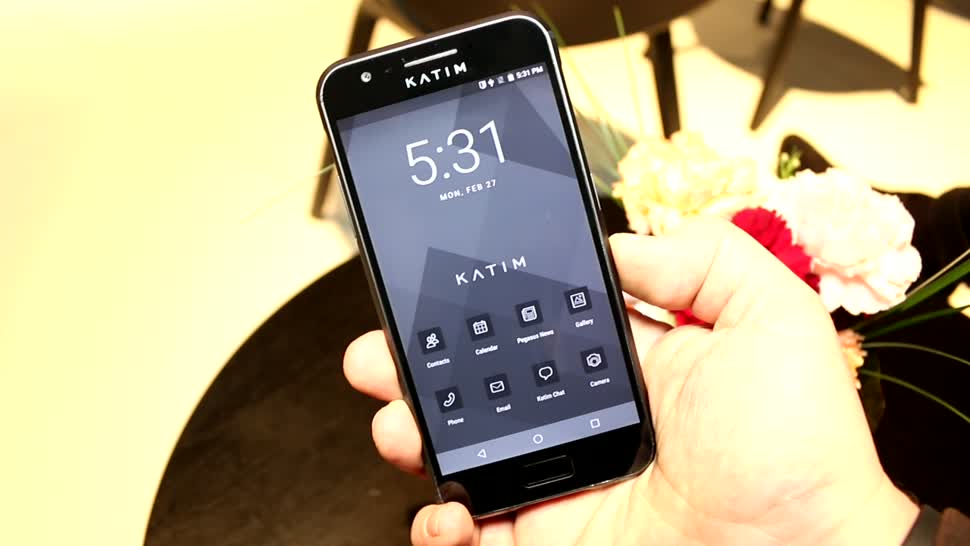
Das auf dem Mobile World Congress (MWC) Katim-Smartphone dürfte den Nerv der Zeit ziemlich gut Treffen. Denn der Hersteller – die Security-Firma DarkMatter – verspricht unter anderem, dass Angehörige von Regierungsorganisationen mit dem Gerät davor geschützt sind, von fremden Akteuren ausspioniert zu werden. (Weiter lesen)
Erst vor kurzem gab es Diskussionen um eine smarte Spielzeugpuppe namens „My friend Cayla“, diese wurde von der Bundesnetzagentur als „verbotene Sendeanlage“ klassifiziert, die Besitzer zerstören müssten. Das hat bei einigen aber Unverständnis ausgelöst. Nun zeigt der Fall eines IoT-Teddybären, dass „smartes“ Spielzeug wohl doch keine so gute Idee ist. (Weiter lesen)
Microsoft hat für das nächste Windows 10 Update bereits eine ganze Reihe von Sicherheitsfunktionen vorgestellt. Jetzt wurde in einer Preview für das so genannte Windows Creators Update noch ein interessantes Feature entdeckt: Eine Einstellung, die es dem Nutzer nur erlaubt, Apps aus dem Store und damit aus einer geprüften Quelle zu installieren. (Weiter lesen)
Google warnt erneut vor einer Sicherheitslücke des Software-Riesens Microsoft, die seit über 90 Tagen nicht behoben wurde. Nach dieser Schonfrist hatten sich Konzerne darüber geeinigt, solche Fälle öffentlich zu machen. (Weiter lesen)
Viele große Unternehmen lassen ihre Websiten von Cloudflare vor Angriffen wie DDoS-Attacken schützen. Doch ein gegenteiliges Szenario ist nun eingetreten: Der Internetdienstleister war offenbar von einer schwerwiegenden Sicherheitslücke betroffen, welche zahlreiche Nutzerdaten, wie beispielsweise Passwörter, öffentlich zugänglich machte. (Weiter lesen)
Das israelische Unternehmen Cellebrite, das dem der US-Bundespolizei FBI vor einiger Zeit ermöglichte, ein iPhone SE zu entsperren, will nun auch modernere Apple-Geräte öffnen können. Das Unternehmen behauptet jetzt, auch verschiedene Sicherheitsmechanismen im iPhone 6 und iPhone 6 Plus überwinden zu können. (Weiter lesen)
Mit der Sicherheit des Hashing-Algorithmus‘ SHA-1 ist es jetzt endgültig vorbei. Grundsätzlich sind seit einiger Zeit Verfahren bekannt, mit denen man Kollisionen bei den Hash-Werten erzeugen kann, doch taugten diese noch nicht für wirklich praktische Angriffe. Das hat sich jetzt aber geändert. (Weiter lesen)