Wer aktuell auf der Suche nach Download-Möglichkeiten für die beliebten Tools TrueCrypt und WinRAR ist, sollte vorsichtig sein, welche Quelle dafür verwendet wird. Denn Kriminelle nutzen die Popularität der Software aktuell, um ihre Malware als Bestandteil von Installations-Paketen zu verbreiten. (Weiter lesen)
Wer die Desktop-Anwendung des Musik-Streaming-Anbieters Spotify nutzt, läuft derzeit offenbar Gefahr, ins Visier von Malware zu geraten. Laut diversen Berichten von Nutzern wird in der App teilweise Werbung angezeigt, die Schadsoftware auf den jeweiligen Rechner zu laden versucht. (Weiter lesen)
Für gewöhnlich wird es gemeinhin begrüßt, wenn Quellcodes bedeutender Software allgemein verfügbar gemacht werden. Das sieht aktuell aber anders aus: Denn jetzt sind die Sourcen ins Netz gestellt worden, die die Basis für die zwischenzeitlich heftigste DDoS-Attacke in der Netz-Geschichte bildeten. (Weiter lesen)
Die Content-Industrie beklagt sich immer wieder darüber, dass der Suchmaschinenriese nicht genug gegen Urheberrechtsverstöße und Seiten, über die man diese finden kann, unternimmt. Das bringt Google immer mehr unter Zugzwang und so hat das Unternehmen nun The Pirate Bay (TPB) als „Übeltäter“ in seine Safe Browsing-Liste aufgenommen. (Weiter lesen)
Sicherheitslücken in Geräten, die nicht unter ständiger Beobachtung durch einen Nutzer stehen, können Angreifern direkte Geldwerte bringen. Das belegt aktuell eine Malware, die bestimmte Netzwerk-Speicher von Seagate anvisiert und diese dazu missbraucht, Einheiten einer Kryptowährung zu berechnen. (Weiter lesen)
Gleich mehrere äußerst schwerwiegende Fehler sollen eigentlich vom Android September-Sicherheitspatch behoben werden. Google hat das Update schon am Dienstag gestartet, doch noch immer werden selbst die eigenen Nexus-Geräte nicht bedient. (Weiter lesen)
Sicherheitsexperten von Microsoft haben eine neue Angriffsmethode von Hackern gefunden, über welche diese sich Zugriff auf fremde Computer verschaffen können. Hierbei werden in Word-Dokumente eingebundene Makros verwendet. An sich ist dies nichts Besonderes, doch der neue Schädling richtet auf diesem Weg einen Proxy auf dem infizierten PC ein. (Weiter lesen)
Ob nun die Malware-Entwickler oder die Sicherheits-Forscher ein wenig im Pokémon-Rausch sind, ist ein wenig unklar. Fest steht allerdings, dass auf dem Schwarzmarkt eine neue Rootkit-Familie aufgetaucht ist, mit der potenziell Millionen vernetzte Geräte übernommen werden können und die ziemlich raffiniert vorgeht. (Weiter lesen)
Geldautomaten mehrerer Hersteller stehen derzeit unter dem Risiko, von einer neu entwickelten und hoch spezialisierten Malware angegriffen zu werden. In Thailand wurden unter Einsatz des Schädlings bereits umgerechnet rund 320.000 Euro aus 21 infizierten Geräten geholt. (Weiter lesen)
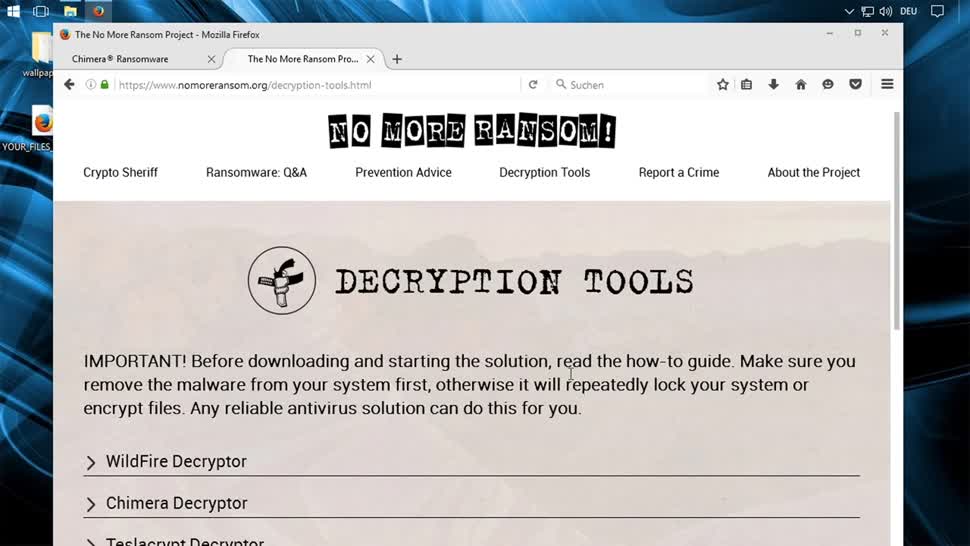
Ransomware gibt es in zahlreichen Variationen und immer wieder trifft man auch auf Krypto-Trojaner, die eigentlich schon keine wirkliche Gefahr mehr darstellen. Immerhin suchen Security-Experten in jedem Fall intensiv nach einer Lösung, wie man die verschlüsselten Daten auch ohne Zahlung des Lösegeldes an die Erpresser wieder zurückbekommt. Gesammelt werden die Ergebnisse dieser Arbeit vom No More Ransom-Team, deren Angebot auch noch etwas mehr kann. (Weiter lesen)